
浅谈虚拟主机网站安全设置在如今的网络世界中,每个网站都面临着各方面的网络威胁,其中最常见的如:cc攻击、Ddos攻击、xss攻击、sql注入、上传漏洞、挂马、篡改等,接下来简单的谈下如何防护此类攻击,主要从两个方面,一是网站程序;二是虚拟主机设置方面。 一、网站程序安全建议
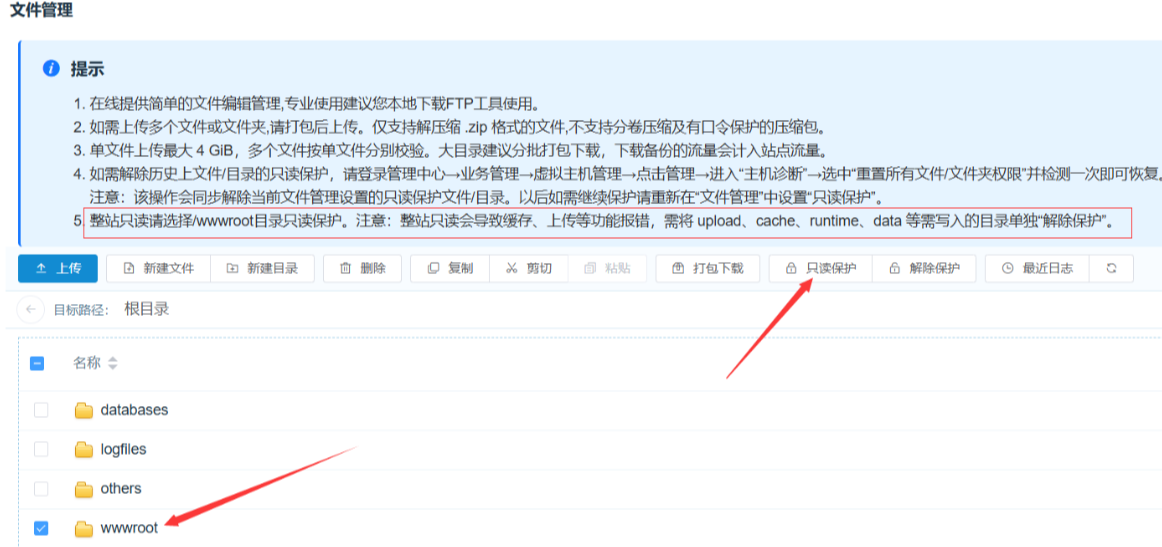
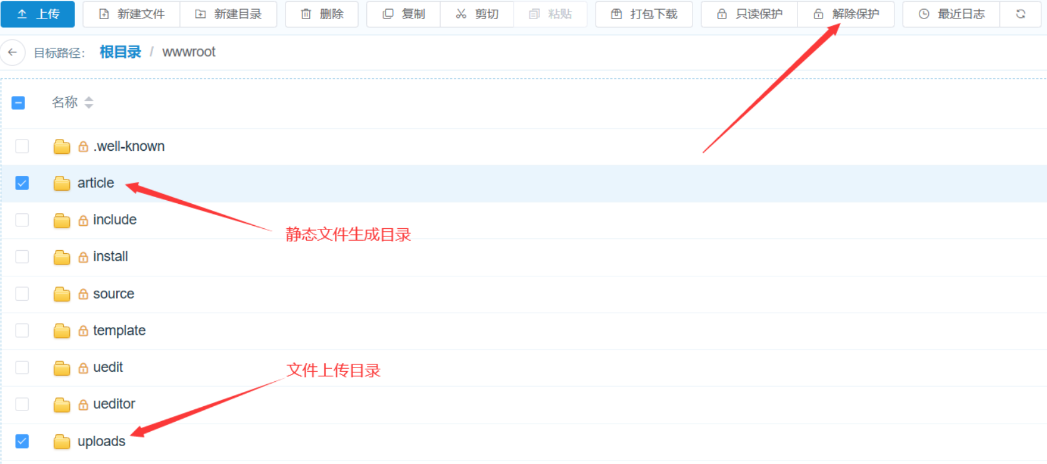
二、虚拟主机安全设置。(主要思路是对整站设置为只读状态,对需要写入权限的上传目录单独开设写权限但要用目录保护功能关闭该目录的脚本执行权限) 针对常见的挂马、篡改、上传漏洞等,虚拟主机提供有安全设置功能,接下来一一说明。 (1)只读保护。建议只对不需要更新的目录或者重要的文件设置只读保护,防止黑客篡改。 比如首页文件、数据库连接文件,一般不更新的可设置为只读,不建议整站设置成只读,会造成后期维护比较麻烦。 登录我司后台-业务管理-虚拟主机管理-管理-文件管理:先将整站全部文件设置只读保护,如下图:
然后,进入wwwroot,将网站程序运行需要写入的目录解除只读保护,例如缓存目录,上传目录,access数据库保存目录等。需要注意不同程序,写入目录缓存目录各不相同,请根据实际设置。
(2)目录保护,对上传漏洞有很好的防护作用。,建议对高危险目录设置目录保护,设置之后会取消对应目录的执行权限。 (特别是拥有可写权限的上传目录 , dedecms的plus,upload等目录) 点击主机控制面板-网站安全管理-目录保护
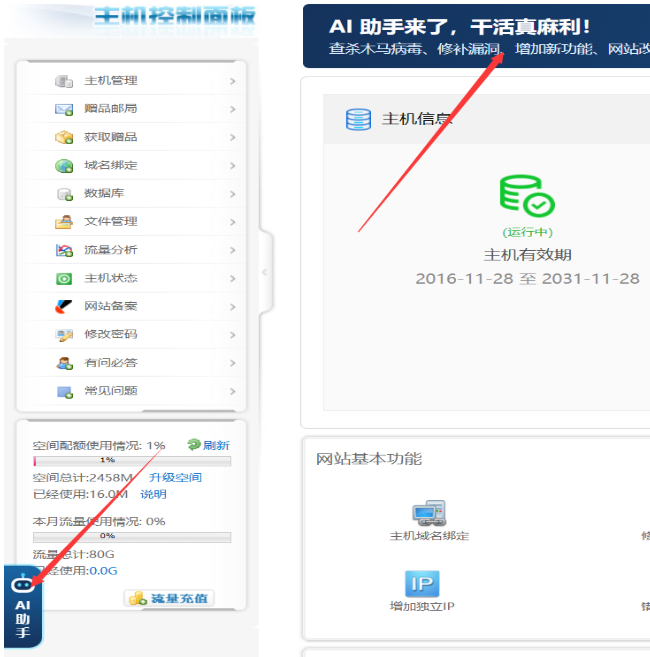
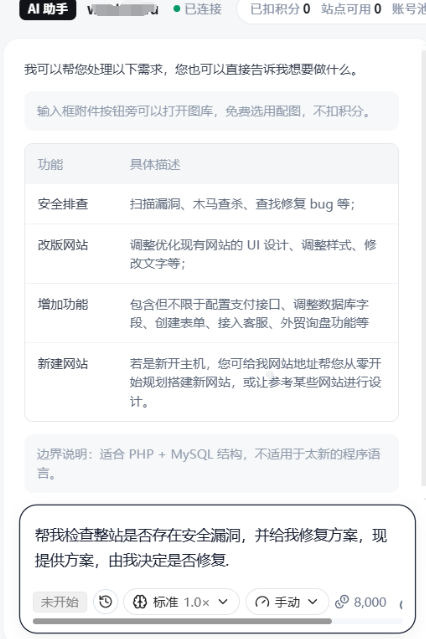
通过浏览选择需要设置的目录后-点击【添加】,设置后可以上传一个程序文件到此目录,测试是否可以正常运行 三、虚拟主机AI助手。 虚拟主机管理左侧新增 AI 助手。 登录管理中心,进入虚拟主机控制面板,在左侧导航栏找到“AI 助手”入口即可使用;
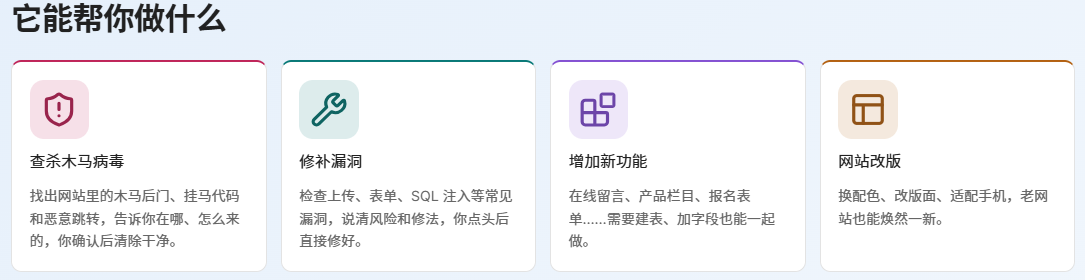
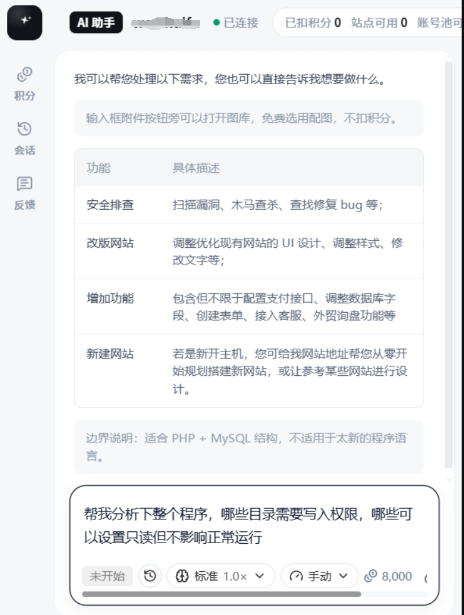
查杀木马病毒、修补漏洞、增加新功能、网站改版……打开主机控制面板说一句,AI 助手在线帮你搞定!
织梦dedecms安全设置http://www.west.cn/faq/list.asp?unid=729
到此常用的安全设置已经完成,如果您的网站含有access数据库,建议您设置比较复杂的文件名,文件不能以.mdb为后缀,可以随便改成比如test.test、test@3.asp等等 温馨提示:以上网站安全设置,只能最大限度的防止网站被黑,并不能一劳永逸,做为一个勤劳的站长,您还需要自己定期对您的网站做好备份,以防不时之需
另:西部数码对所有的虚拟主机都提供有7天一次的备份(只有一份)登录我司后台-业务管理-虚拟主机管理-管理-恢复备份,可以查看和操作恢复我司提供的备份
|
|||||
| >> 相关文章 | |||||



-
-
关注我们
最新动态
-
新浪微博
交流互动